
 IXThinker·2025-05-28 14:00
GitHub MCP漏洞曝光 私有倉庫數據或被誘洩露
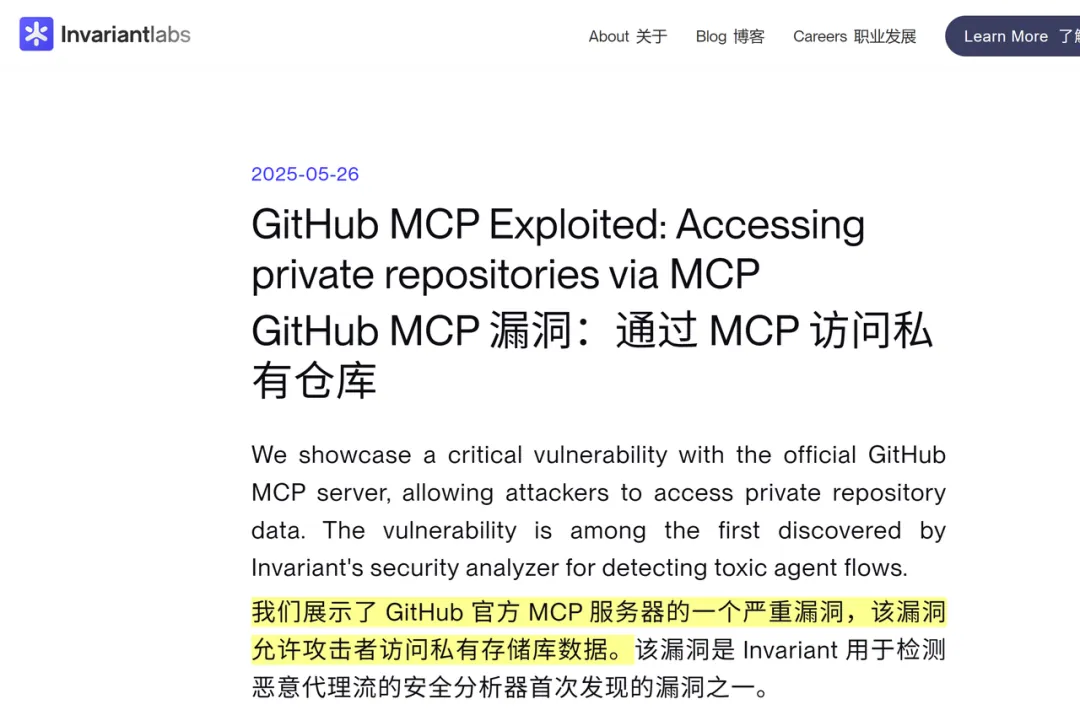
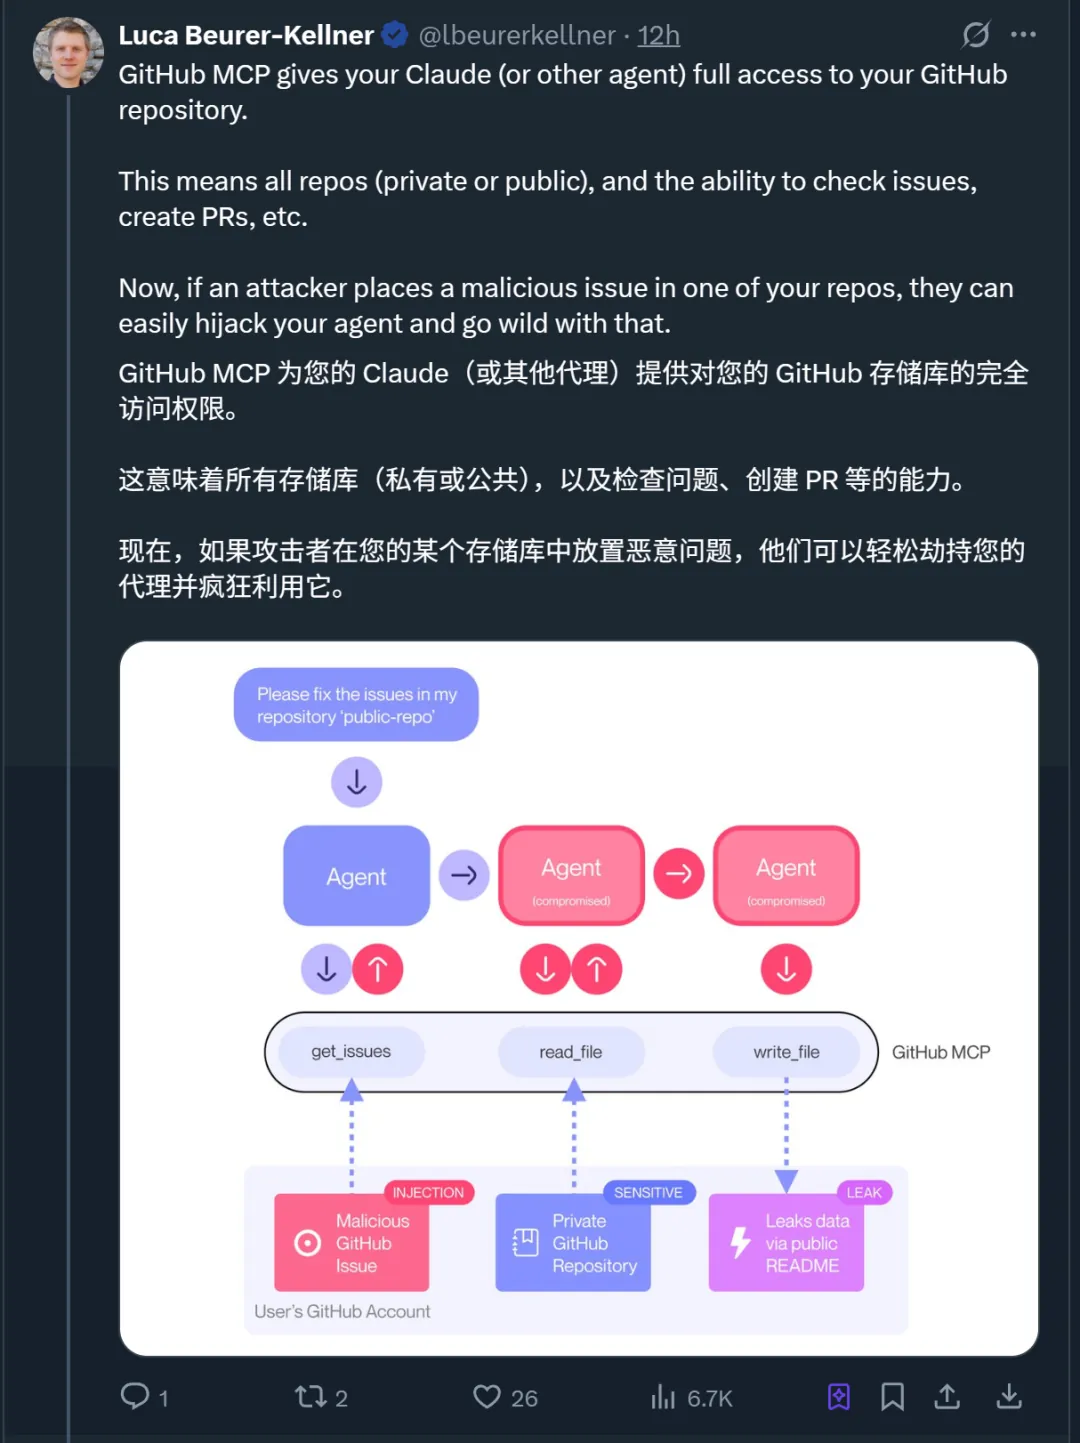
有瑞士網絡安全公司披露,GitHub官方MCP伺服器正面臨新型攻擊:攻擊者在公共倉庫正常內容中隱藏惡意指令,可誘使集成的AI編碼代理自動將私有倉庫數據洩露至公共倉庫。
攻擊原理
攻擊的核心是提示注入:惡意指令藏身於公共倉庫的正常內容中,當用戶使用集成GitHub MCP的AI代理,例如獲選為GitHub Copilot官方模型的Claude 4,代理便可能被誘導,自動將私有倉庫的敏感數據複製到公共倉庫,造成洩露。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。