
 IXThinker·2025-10-01 15:50
宇樹機械人被曝BLE漏洞官方急回應
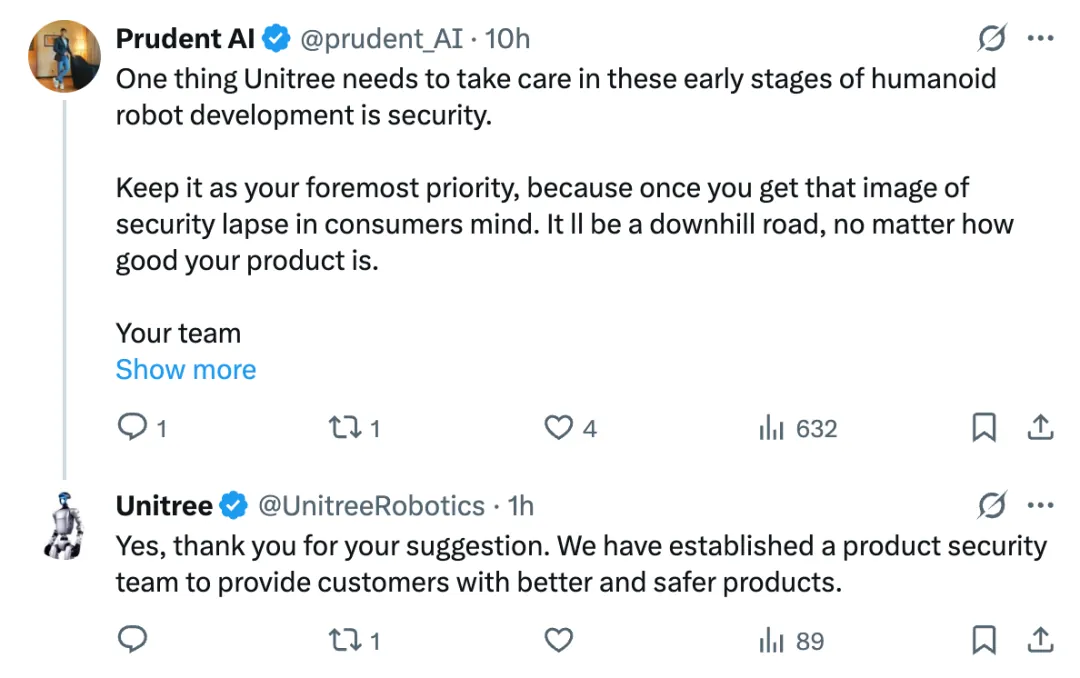
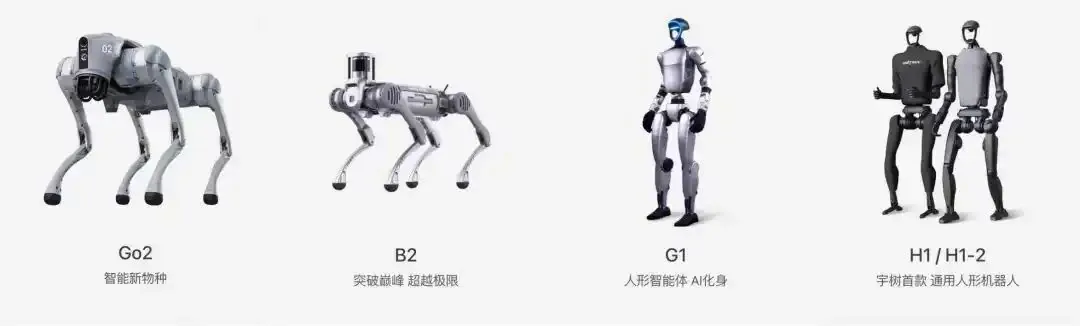
消息指宇樹多款機械人存在嚴重的無線安全漏洞,攻擊者僅憑藍牙低功耗接口即可繞過驗證取得root權限,實現遠程最高控制,被攻陷的機械人之間還會自動擴散感染。
漏洞細節
問題出在多款不同型號宇樹機械人的BLE(藍牙低功耗)與Wi-Fi配置介面。攻擊者無須認證即可透過BLE接口獲取root權限,實現最高權限的遠程控制,風險極高。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。