
 IXThinker·2025-11-29 12:30
ICLR審稿系統爆漏洞雙盲評審失效
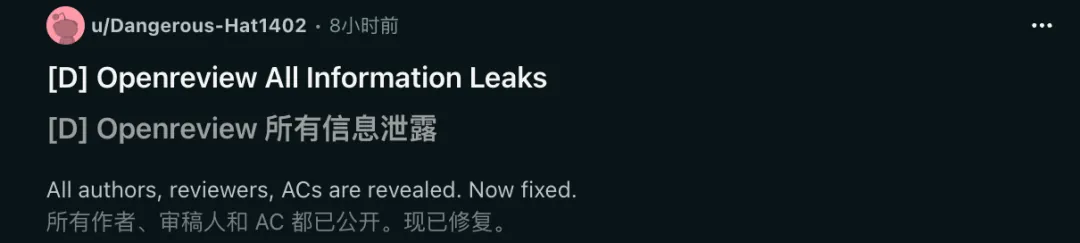
ICLR 2026的OpenReview審稿系統爆出重大漏洞,作者、審稿人與領域主席的身份資料一夜間可被任意查閱,雙盲評審形同虛設,學術界經歷前所未見的隱私外洩事件。
漏洞如何被利用
只要把投稿ID填入特定API連結,系統便會吐出該論文所有作者、審稿人與領域主席的姓名、電郵、機構甚至個人履歷,連審稿人的初步評分與評論一併可見,操作門檻極低。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。