
 IXThinker·2025-12-05 14:50
ICLR公布洩露事件調查與處理方案
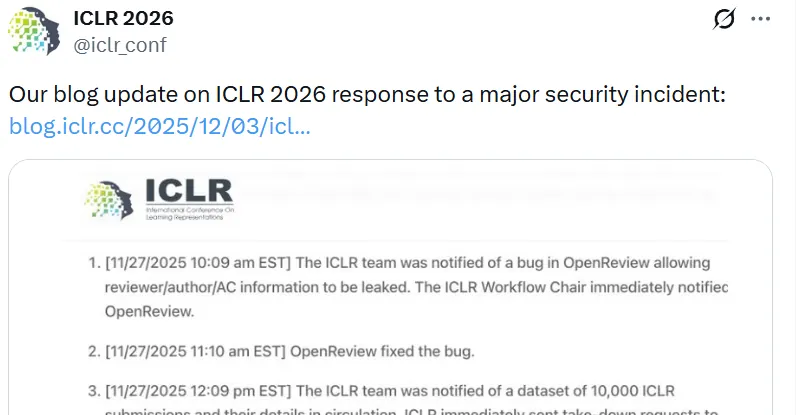
ICLR官方就本屆評審數據外洩事件公布詳盡的調查時間線與處理方案。事件源於OpenReview平台API漏洞,波及超過一萬篇投稿,引發串通、騷擾與賄賂指控,被視為AI研究社區的至暗時刻。
漏洞波及面廣
自11月27日漏洞曝光以來,ICLR 2026超過一萬篇投稿、佔總數45%的數據遭外洩。漏洞被惡意利用令作者與審稿人身份互通,進而引發大規模串通質疑、針對審稿人的定點騷擾甚至賄賂嘗試,評審流程一度被迫熔斷。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。