
 IXThinker·2026-03-27 19:10
PyPI遭投毒 LiteLLM版本洩用戶憑證
Python軟件庫LiteLLM的兩個新版本被人惡意植入資訊竊取代碼,安裝後SSH密鑰、AWS憑證及API密鑰等敏感資料即時外洩。維護者已證實事件,PyPI在約三小時後下架相關版本。
事件經過
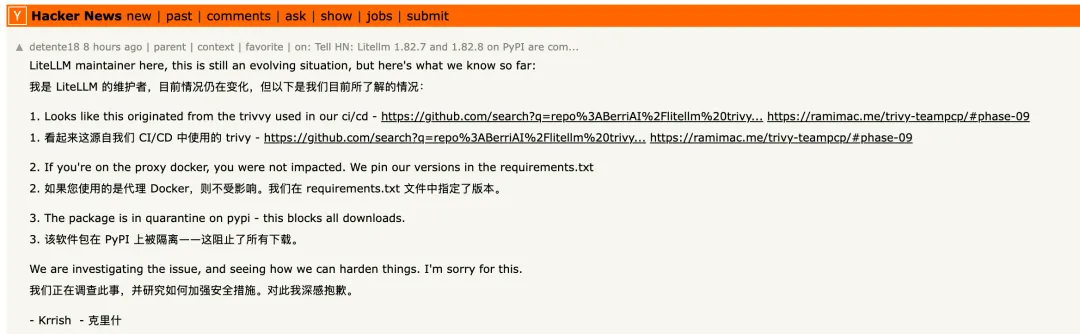
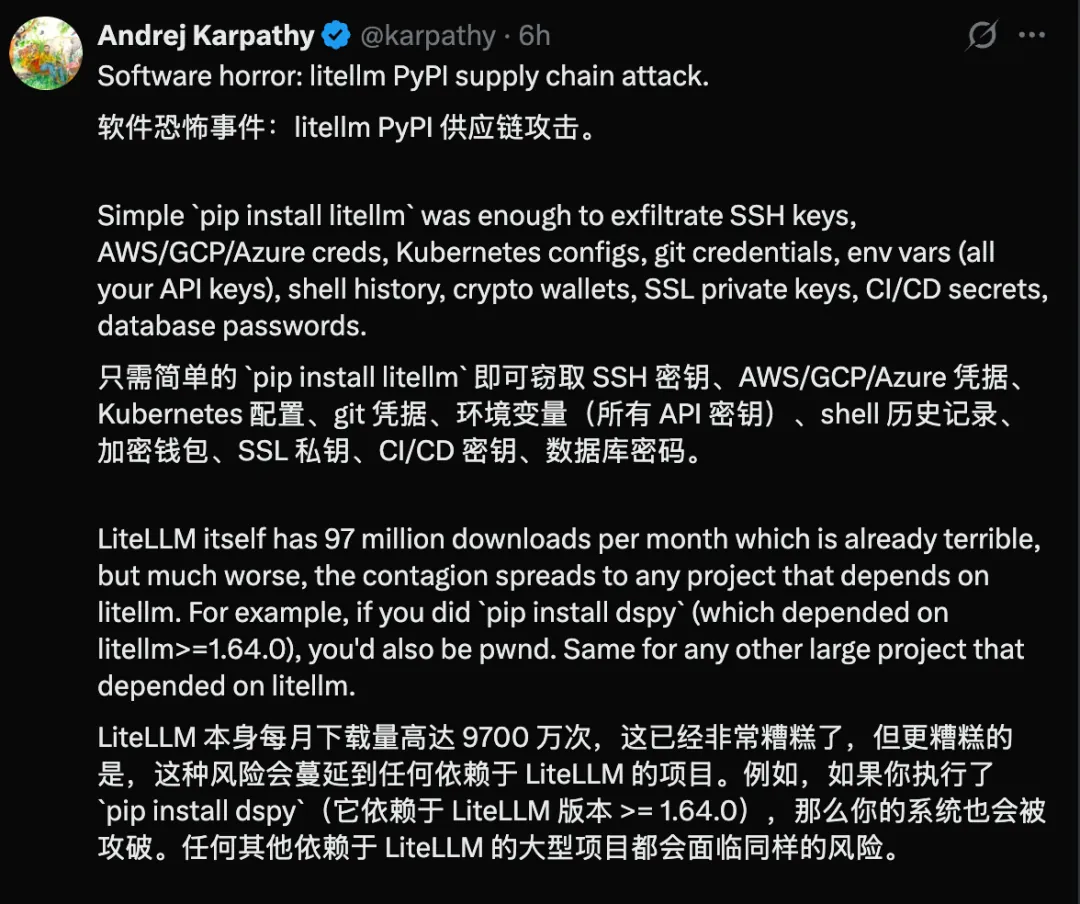
受影響的是LiteLLM的1.82.7與1.82.8兩個版本。惡意代碼在安裝時即觸發,竊取用戶的SSH密鑰、AWS憑證與各類API密鑰。由於該庫日均下載量約340萬次,不少設置自動安裝新版本的開發者可能已中招。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。