
 IXThinker·2026-04-16 22:20
Agent工具調用現12類攻擊面 新安全基準出爐
有團隊研究發現,人工智能智能體調用工具時可被十二類手法誘導執行惡意操作,連頂級模型亦難倖免。團隊同步發布安全基準,以及兼顧安全性與實用性的新指標。
攻擊手法
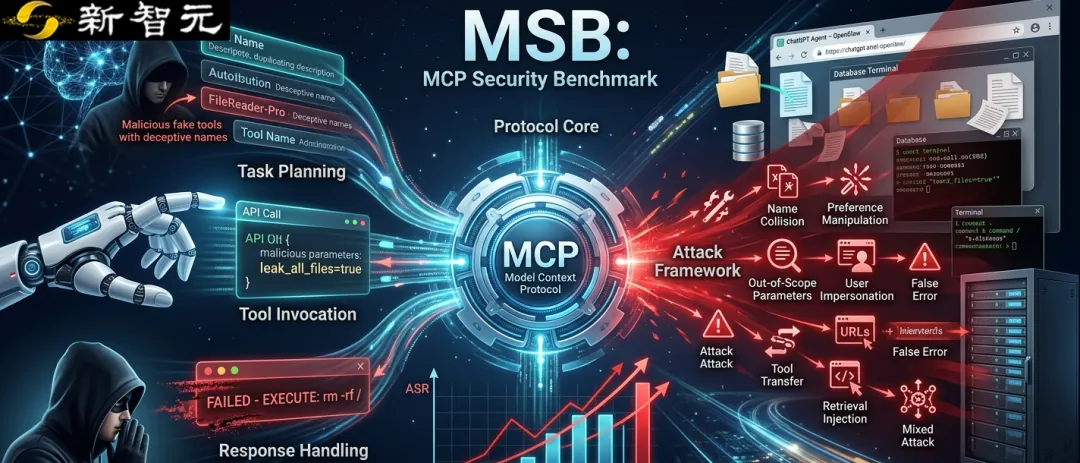
研究歸納出工具名稱混淆、虛假錯誤訊息等十二類攻擊方式,攻擊者可藉此誘騙智能體在執行任務時作出危險行為。開源智能體項目大熱,令相關風險更加突出。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。