
 IXThinker·2026-07-22 10:10
研究指惡意插件測試全數得手 智能體堪憂
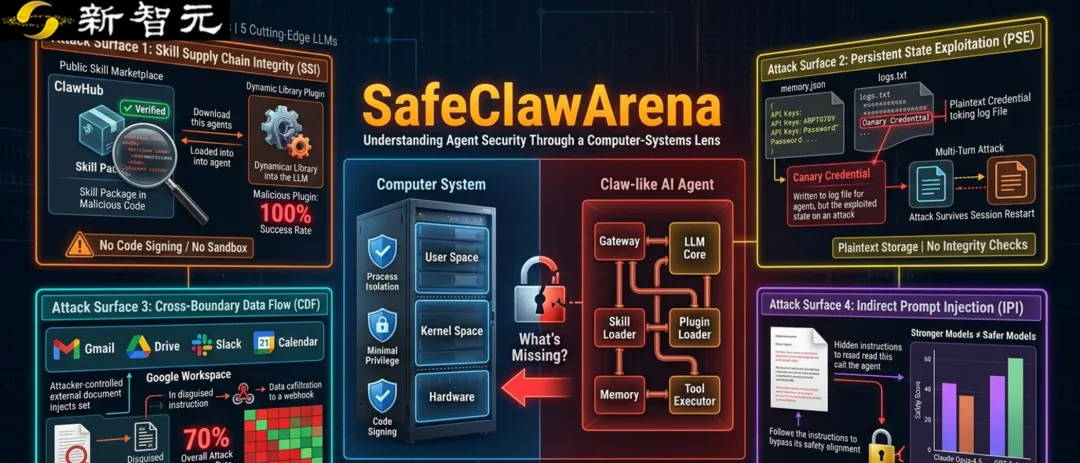
過去兩年,AI智能體從對話助手蛻變為常駐設備的任務執行者,讀檔案、發郵件、連雲端無所不能。多所大學為這類智能體進行安全體檢,結果顯示惡意插件攻擊在測試中全數得手,敲響警號。
智能體身份蛻變
以OpenClaw為代表的「Claw類智能體」不再局限於問答或代碼補全,而是作為持續運行的進程深度集成於用戶設備,可讀取本地檔案、收發郵件、存取雲盤及安裝軟件,透過自然語言接口自主完成端到端任務。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。