
 IXThinker·2026-08-15 18:01
開源模型實戰挖出開發工具高危漏洞
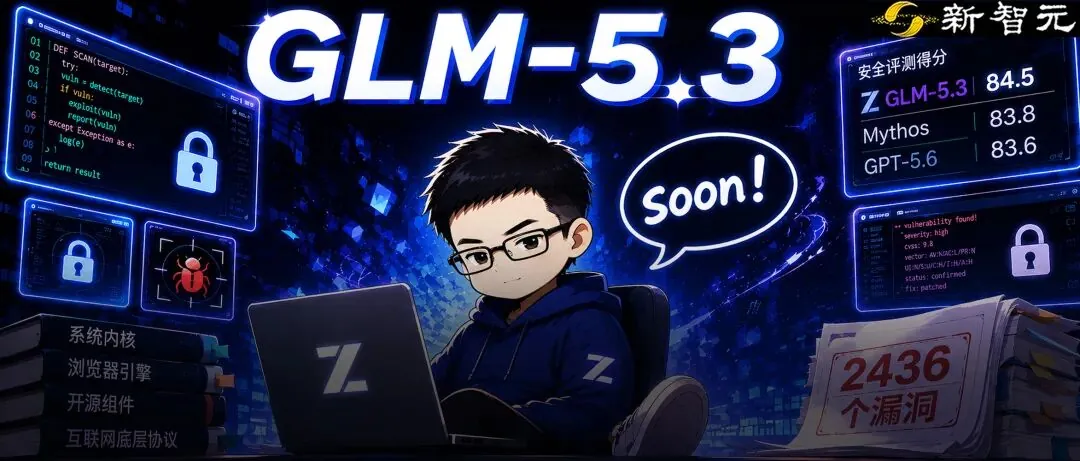
繼閉源旗艦挖出潛伏十七年的系統漏洞後,一間實驗室改用國產開源模型實戰測試:在知名編碼工具的權限校驗邏輯中發現高危漏洞,可任意寫入文件並接管整個開發環境。
漏洞攻破細節
實驗室利用新發布的模型深入底層架構,直接在權限校驗邏輯中撕開口子;攻擊者一旦利用,即可任意寫入文件,甚至完全接管開發工具的運行環境。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。