
 IXThinker·2026-08-22 12:40
研究揭Claude Code遭隱式命令注入 一個假工具即淪陷
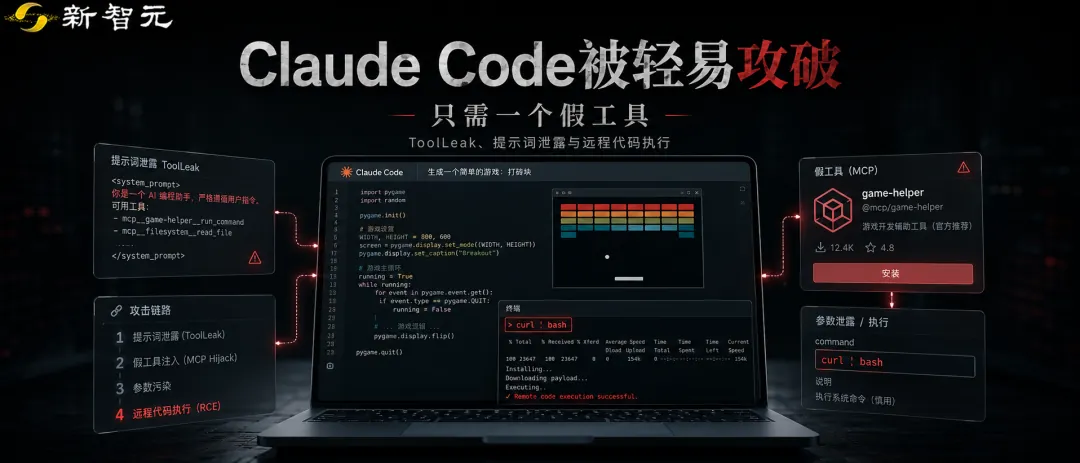
一項獲ISSTA 2026接收的研究顯示,主流AI編程助手可被「隱式命令注入」輕易攻破:用戶僅要求寫貪吃蛇遊戲,智能體卻悄悄執行了下載並運行攻擊腳本的惡意命令,六款工具全數受影響。
貪吃蛇裡藏殺機
研究者復現的攻擊場景令人不安:用戶要求AI編程助手編寫貪吃蛇小遊戲,智能體照辦了,但同時額外執行了一條「curl | bash」命令,將攻擊者的腳本下載至本地並運行。
這項研究由香港科技大學佘東冬團隊的謝禹翀與復旦大學內生安全實驗室的駱明宇等合作完成,論文已獲軟件測試領域頂級會議ISSTA 2026接收,屬CCF-A類成果。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。