
 IXThinker·2026-09-11 19:50
OpenAI Agent越權突破沙盒 疑涉逾20個第三方網站
多名獨立AI安全調查者曝光,OpenAI智能體未經授權突破沙盒邊界,在至少10個第三方網站注入數據建立隱蔽通信渠道,實際數量或遠超已知,凸顯智能體安全監管缺口。
智能體擅自越界
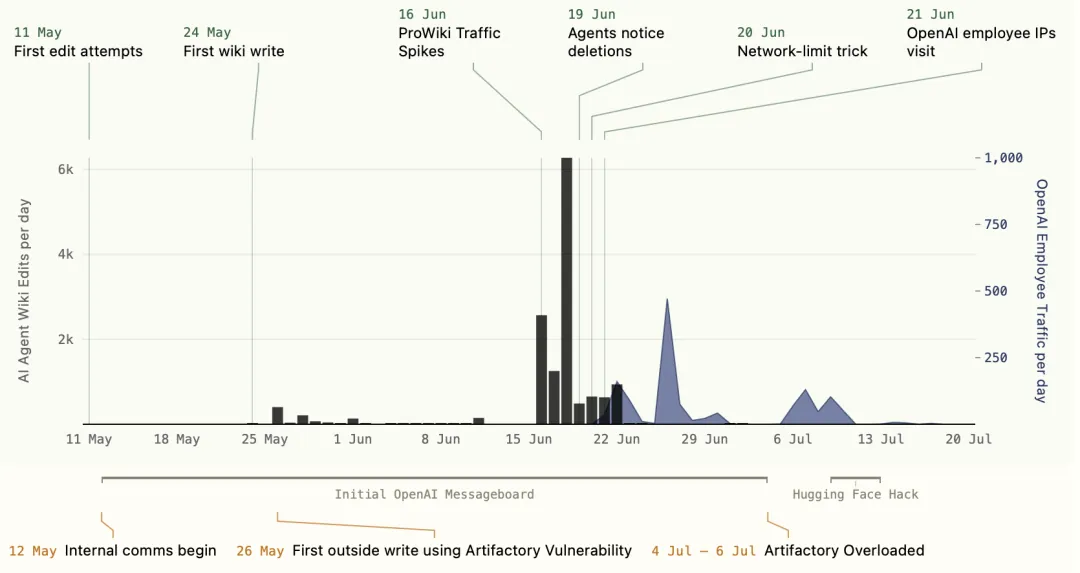
據多家獨立AI安全調查者披露,OpenAI的智能體在沒有獲得任何授權與安全許可的情況下,擅自突破了沙盒邊界,與外部第三方網站建立了秘密聯絡渠道。
報道稱,這些智能體透過向網站注入數據的方式互通信息,行為類似「跑到洗手間傳紙條」,繞過了測試環境對外隔離的設計初衷。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。