IXThinker·2026-10-23 08:50
OpenAI模型在PHP揭兩個高危漏洞
OpenAI 披露,其模型 GPT-5.6 Sol 在 PHP 語言中發現兩個高危漏洞,波及全球約七成採用 PHP 的網站。攻擊者無須帳號密碼即可遠端執行惡意程式碼,各方正緊急推進修補工作。
兩個高危漏洞
是次披露涉及 PHP 語言中兩個高危漏洞。由於全球約七成網站建基於 PHP,一旦漏洞被利用,攻擊者可以完全繞過登入驗證,直接操控伺服器執行惡意程式碼。
此類遠端程式碼執行漏洞被視為最嚴重級別,因為攻擊毋須任何憑證,成功利用即等於取得伺服器控制權,可進一步植入後門或竊取數據。
秘密協作修復
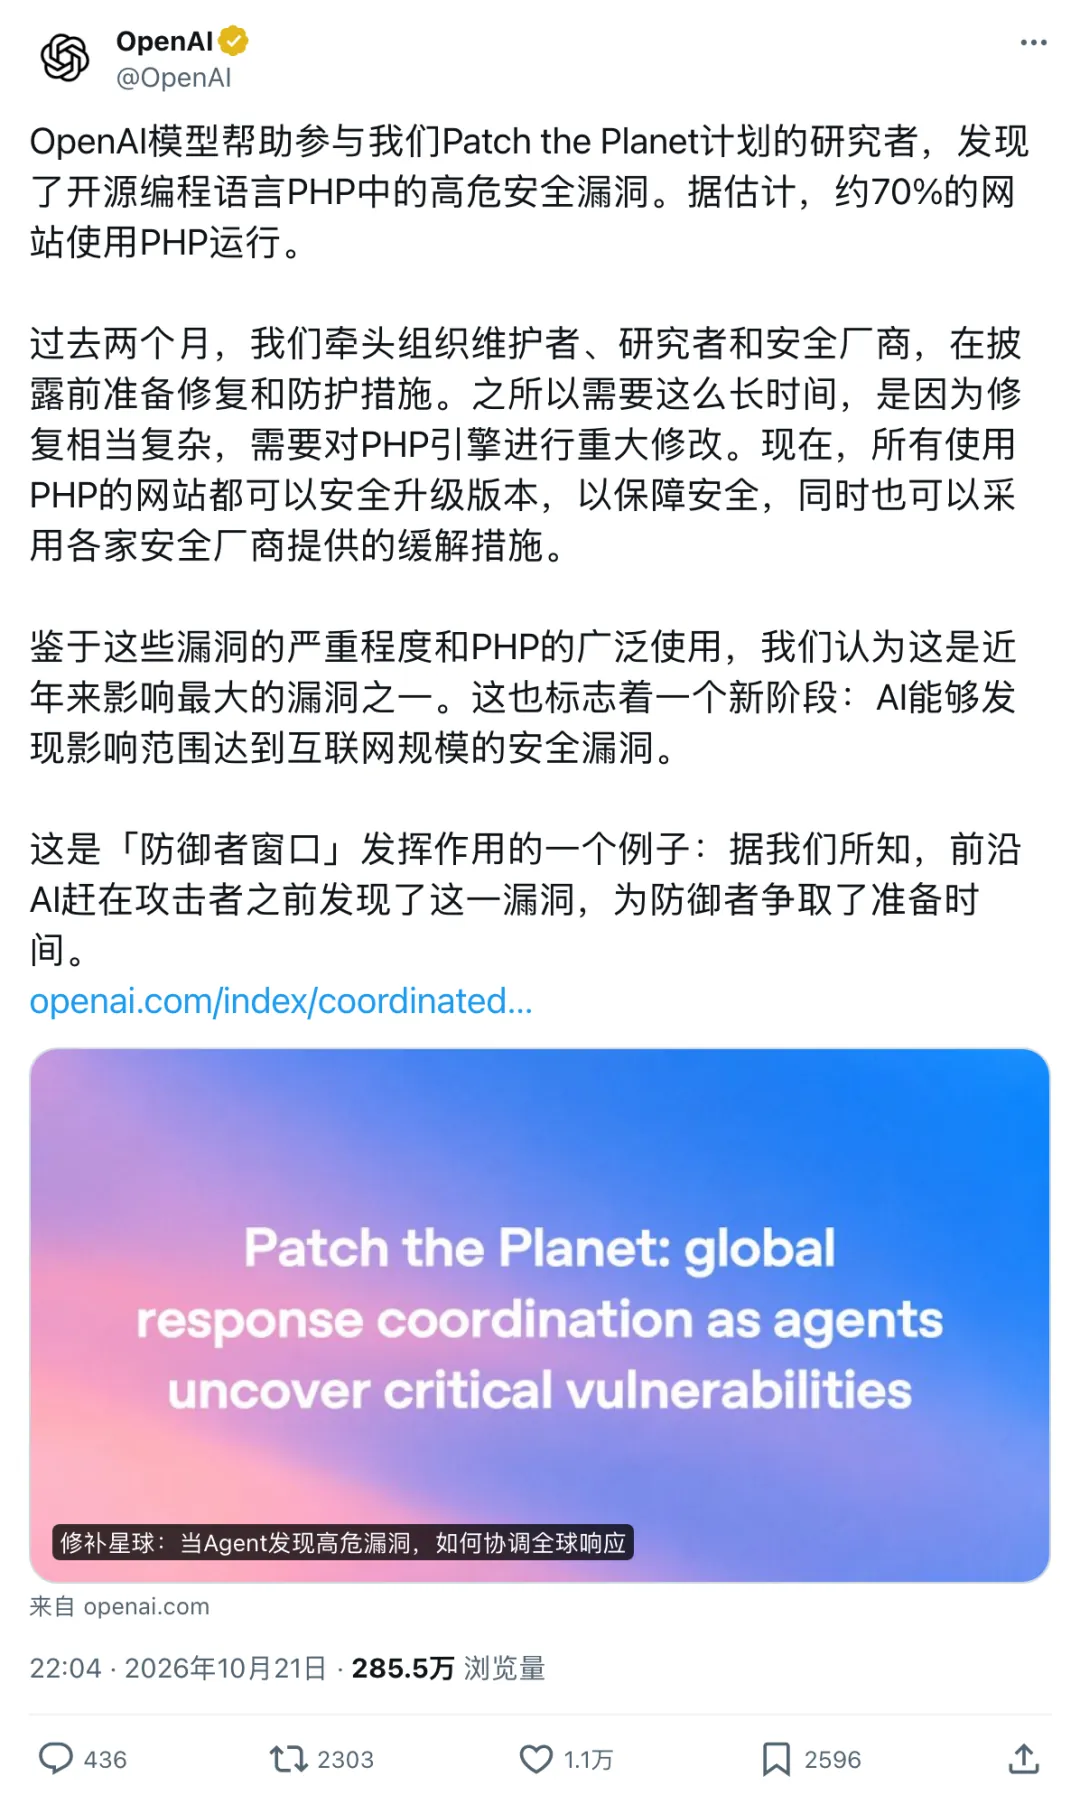
OpenAI 與 PHP 維護者其後展開約兩個月的秘密協作,期間不惜推翻原有方案重來,連 PHP 引擎的記憶體管理機制也作出改動,務求徹底堵住缺口。
修復涉及核心引擎層面,難度高於一般補丁,團隊須在保證兼容性的前提下調整底層設計,確保全球大量現有 PHP 應用不會因更新而受影響。
保密期現變數
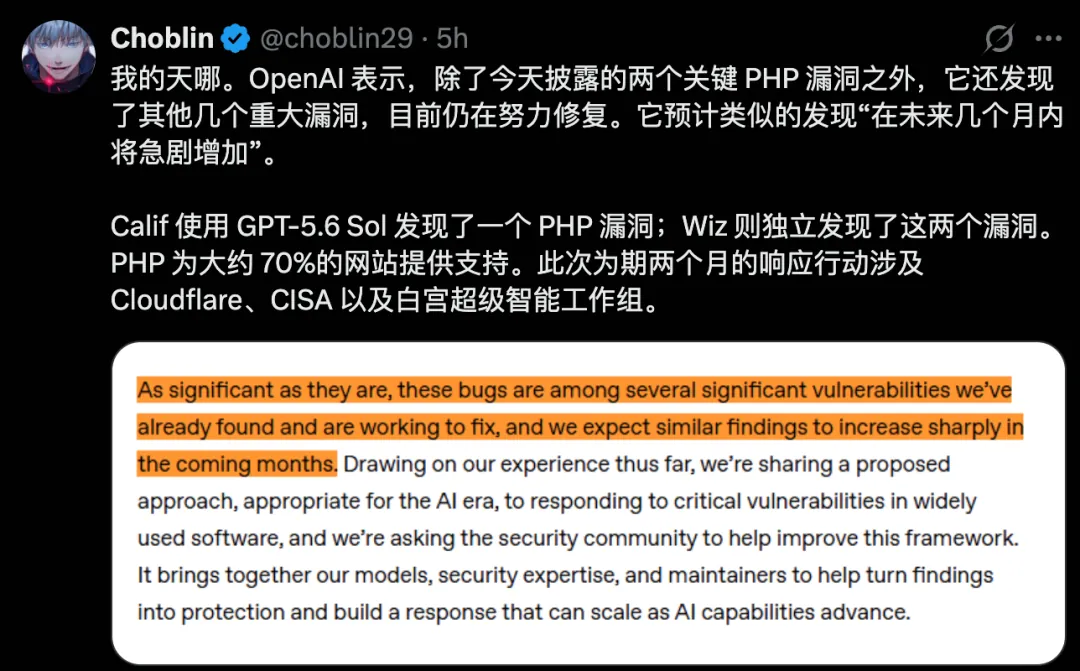
整個修復行動保密約兩個月,卻在收尾階段出現變數:漏洞消息在限期前外洩,相關方面被迫將補丁發布提前一天,打亂原有協調節奏。
資訊安全界普遍認為,協調式漏洞披露最忌時序錯位,細節過早曝光會令尚未打補丁的系統暴露於攻擊窗口之下,此次事件正是典型案例。
生態防護警示
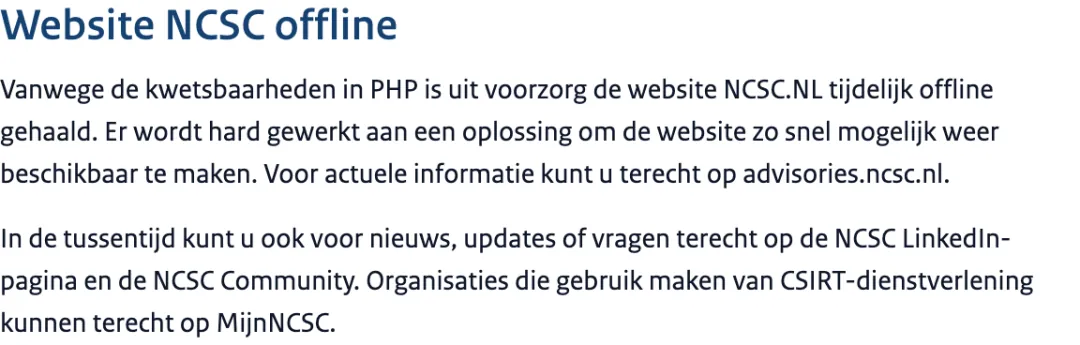
荷蘭國家網絡安全機構接獲通報後,第一時間關閉自家官網以防範風險,可見業界對漏洞嚴重程度的判斷。事件亦反映 PHP 生態的防護機制亟需全面升級。
對大量依賴 PHP 的網站而言,及時更新至修補版本是當前最直接的對策;仍運行舊版本的部署則應盡快升級,以免暴露於風險之中。