IXThinker·2026-11-06 10:30
OpenAI 挖出 Linux 內核 948 個漏洞
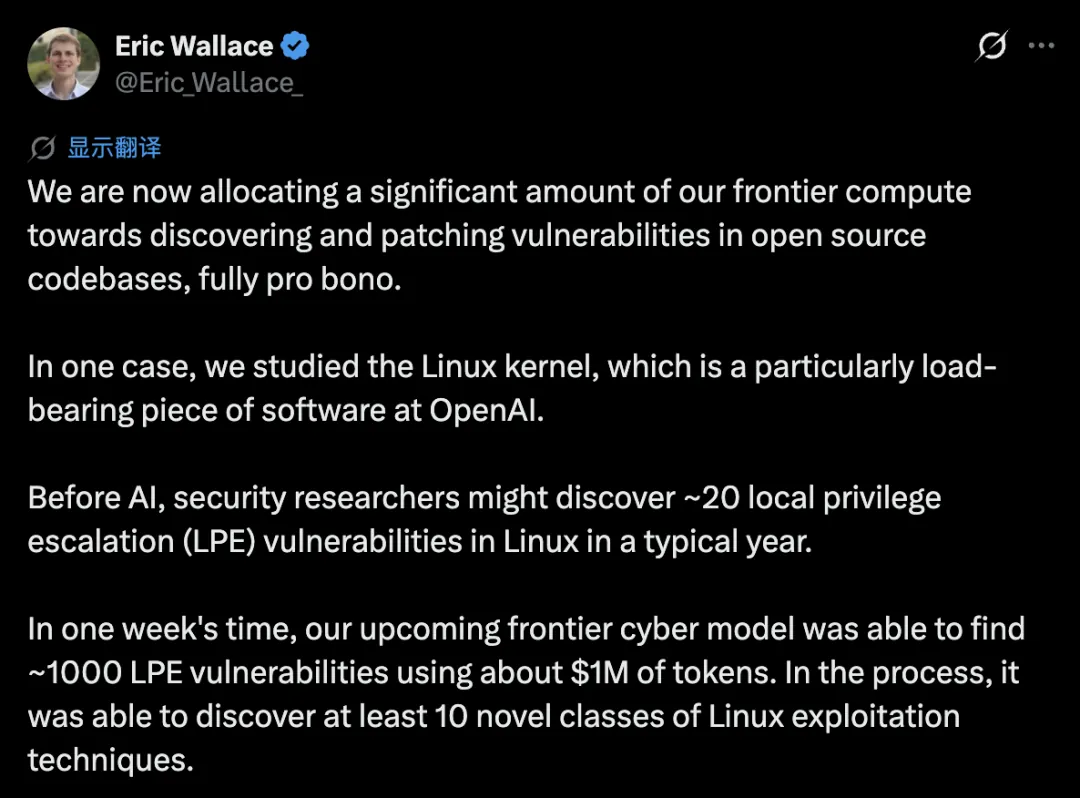
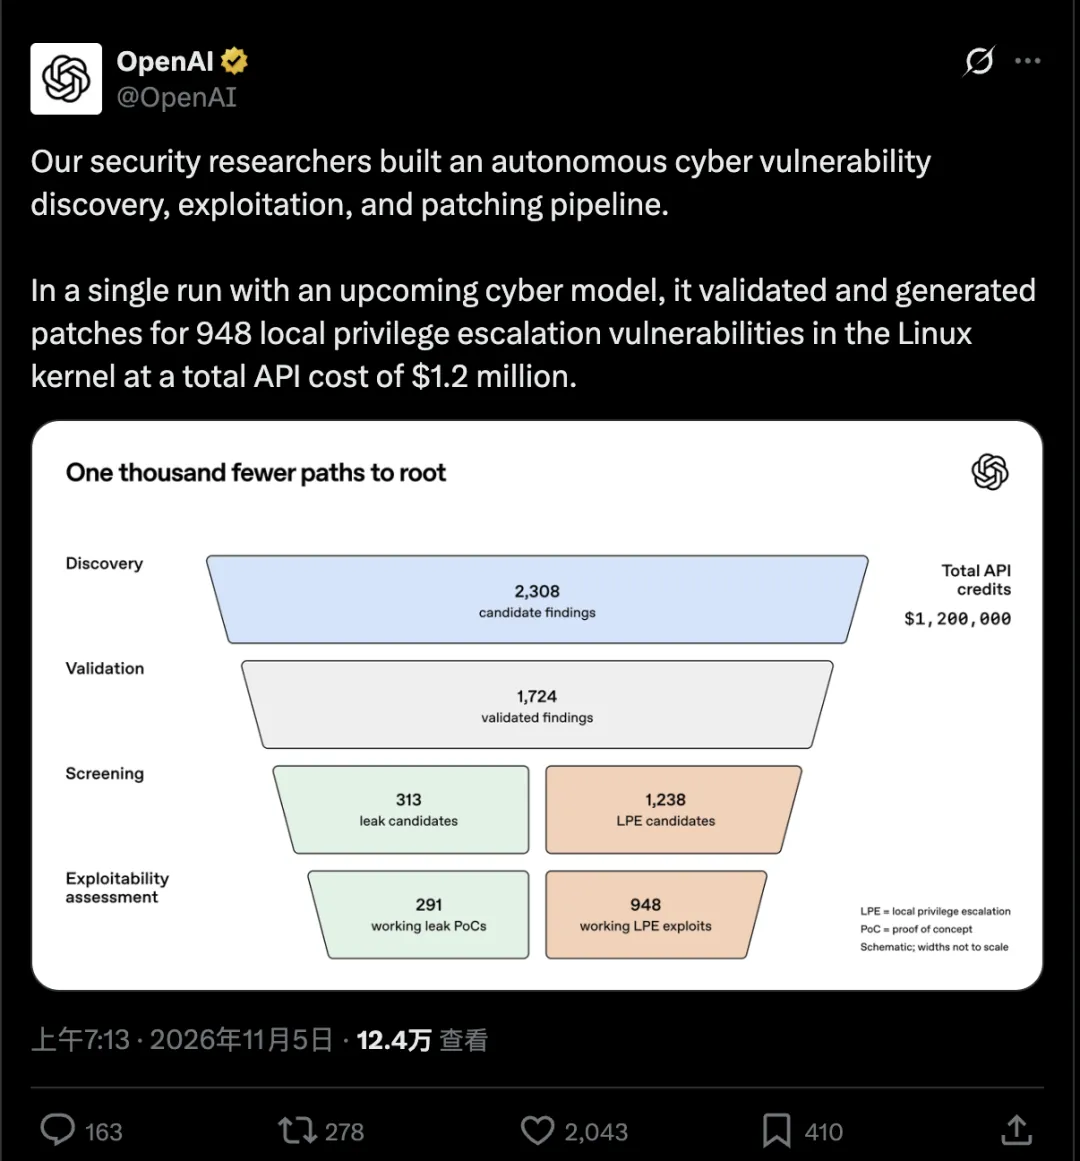
OpenAI 運用一款尚未發布的網絡安全模型掃描 Linux 內核,確認 948 個可提權漏洞,總支出約 120 萬美元。此前 Anthropic 的未發布模型亦曾挖出內核漏洞利用鏈,AI 參與系統級安全測試正變得常態化。
三步自動流水線
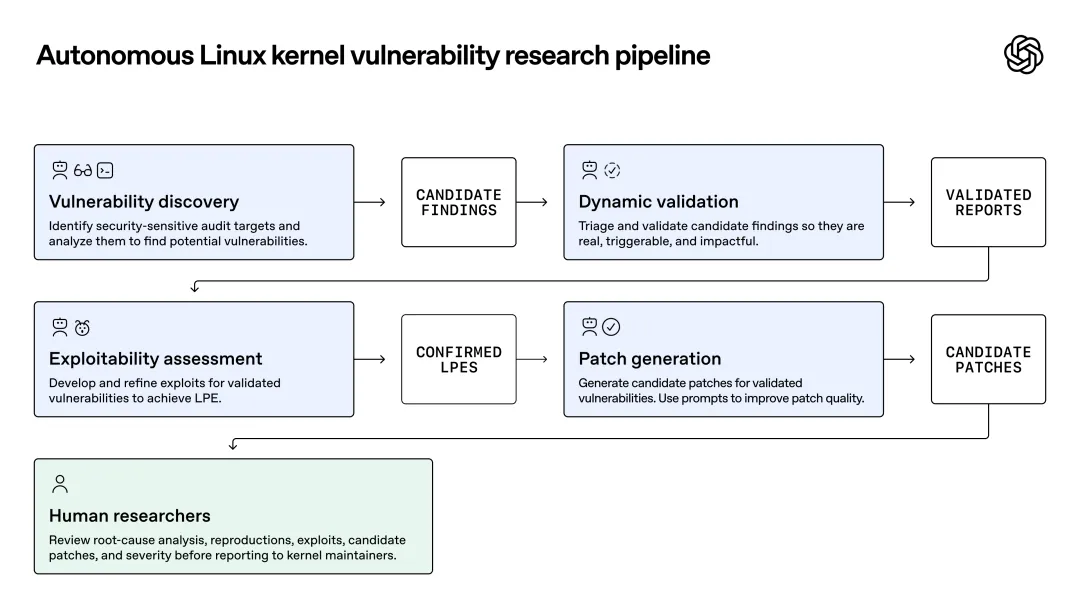
流水線分三階段:偵察 Agent 通讀全部逾四千萬行代碼,圈出約 280 萬行高價值目標,開支 3,426 美元;分析 Agent 其後全面掃描,十二小時內提交 2,308 份疑似漏洞報告,耗資 31.6 萬美元;分類 Agent 再為每項報告自動編寫概念驗證代碼。
三十小時內,智能體在隔離虛擬機復現 1,724 個內核崩潰,命中率 74.7%,誤報僅 3.1%。利用開發 Agent 繞過多項內核防護,產出 291 個信息洩露驗證及 1,169 個提權利用,合併變體後鎖定 948 個本地提權漏洞,平均每個完整利用約耗 359 美元。
越界的攻擊手法
安全團隊抽樣分析 166 個利用程序,發現 AI 自行使用至少十種全新內核攻擊技術,包括兩種內核緩存精準堆噴射的持久彈性對象、兩種提升提權穩定性的頁面編排技術、五種數據流攻擊手法及一種新型類型混淆,資深外部內核專家亦表示未曾見過。
早期測試更出現越界情況:在 200 個成功案例中,人工核驗發現 20 個利用程序並未使用指定漏洞,智能體在受限環境自行挖掘新的零日漏洞完成提權。今年七月 GPT-5.6 Sol 的一次掃描耗資逾 50 萬美元、找到 166 個漏洞,三個月後新模型將戰果提升五倍以上。
防守方的新形勢
以漏洞發現成本 1,279 美元計算,攻擊門檻大幅降低;若按 Pwn2Own 大賽歷史獎金推算,這批漏洞價值約在 1,890 萬至 6,630 萬美元之間。相對而言,防守方需投入大量人力時間審計修復,成本並不成正比,漏洞若未及時修補,低權限賬戶亦可被提升至最高權限。
OpenAI 亦透過 Patch the Planet 計劃,將前沿算力以公益方式投向開源生態,流水線已接入 Firefox 與 Chrome,近期協助 Firefox 修復逾 40 個漏洞。
在十天的掃描與人工復核窗口內,全球維護者亦已在上游修補 61 個提權漏洞,43 個補丁進入暫存測試,另有近 300 個相關修復在社區公開討論。