
 IXThinker·2025-05-14 05:10
信任圖上的差分隱私:新模型兼顧信任假設
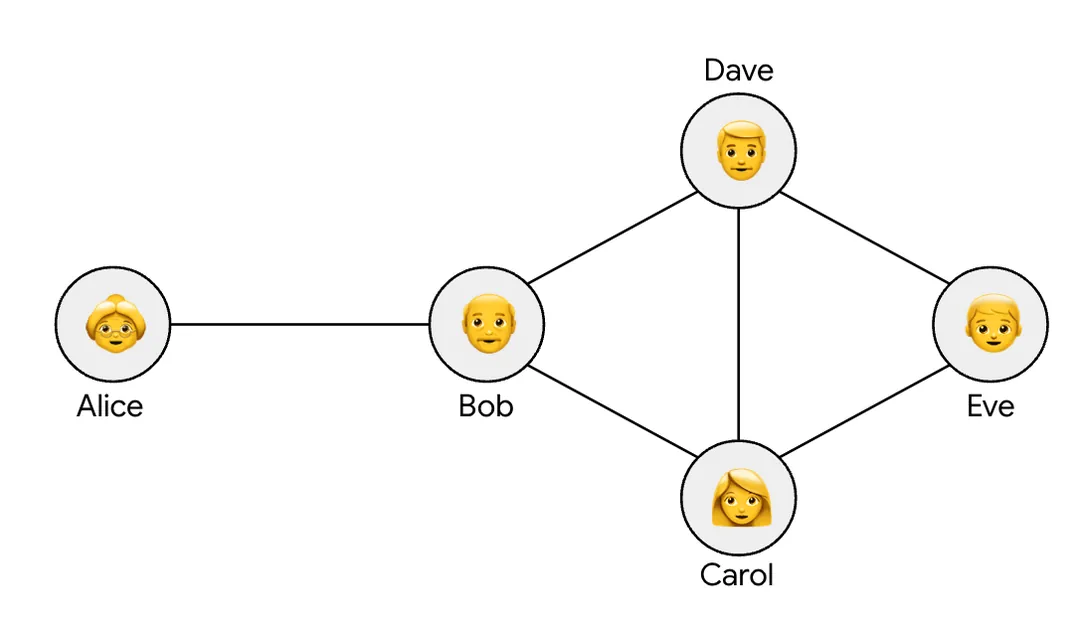
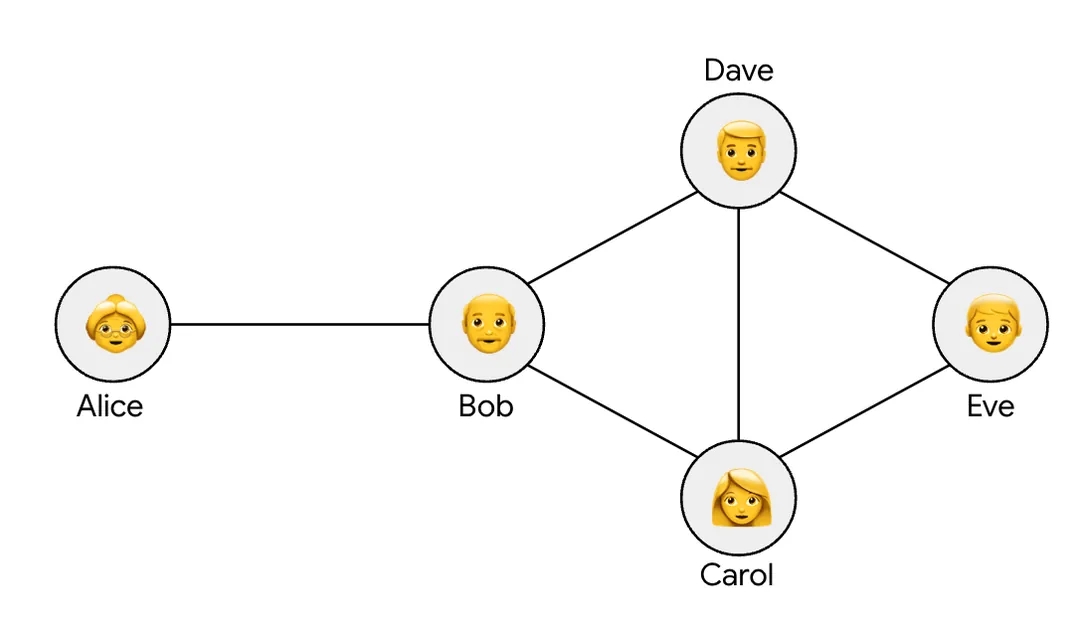
差分隱私(DP)是嚴謹的數學隱私框架,廣泛應用於數據分析與機器學習。新研究提出結合用戶之間不同信任假設的DP模型,並設計相應算法與下界,在集中模型與本地模型之間開闢中間路線。
兩種傳統模型
傳統DP主要包括集中模型與本地模型:集中模型假設存在可信管理者,由其處理原始數據以產生滿足差分隱私的輸出;本地模型則要求用戶設備發出的每條消息本身即滿足DP,無須依賴可信第三方。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。