
 IXThinker·2025-05-27 14:50
o3 無工具找出 Linux 內核零日漏洞
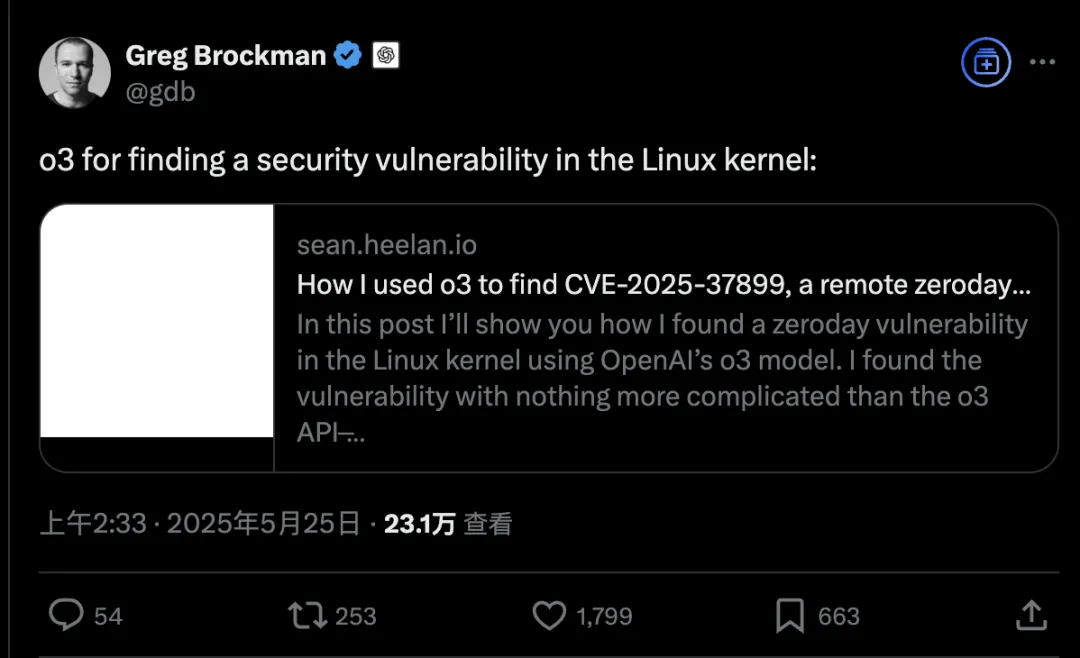
獨立研究員以 o3 尋找漏洞,在 Linux 內核的 SMB 實現中發現一個釋放後使用零日漏洞,編號 CVE-2025-37899。整個過程沒有調用任何工具,成果獲 OpenAI 總裁轉發關注,令業界審視 AI 在安全研究上的角色。
零日漏洞詳情
該漏洞位於 Linux 內核中 SMB 協議「註銷」命令的處理程序內,屬釋放後使用(use-after-free)類缺陷。研究員指出,這是首次公開討論由大模型發現的此類零日漏洞,其安全意義超出一般代碼找茬練習。
遠程可觸發的內核級漏洞向來是攻防焦點,此番由推理模型直接命中,令不少安全研究者感到意外,也令「AI 找漏洞」從演示走向實戰的討論升溫。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。