
 IXThinker·2025-08-13 17:40
ChatGPT現零點擊攻擊 可竊API密鑰
用戶甚麼都不點,攻擊者依然有機可乘。有軟件安全研究人員披露,ChatGPT連接第三方應用的環節存在「零點擊攻擊」漏洞,敏感數據甚至API密鑰均可能被竊取。OpenAI已加裝防範,惟攻擊者仍能另闢途徑入侵,問題暫未徹底解決。
攻擊鏈拆解
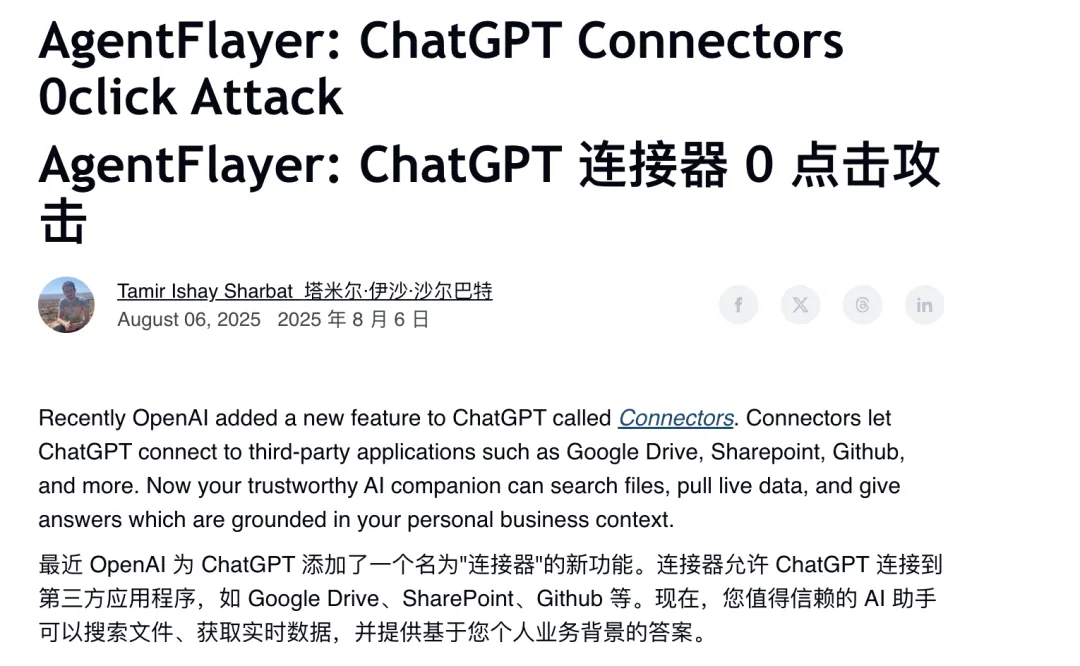
漏洞出現在ChatGPT連接第三方應用的環節。攻擊者向被連接的第三方應用(如Google Drive)下手,毋須用戶點擊任何內容,即可令敏感數據外流,連API密鑰亦可能被一併竊走,攻擊門檻之低令人關注。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。