
 IXThinker·2025-10-12 18:00
研究指250份文檔即可為大模型植入後門
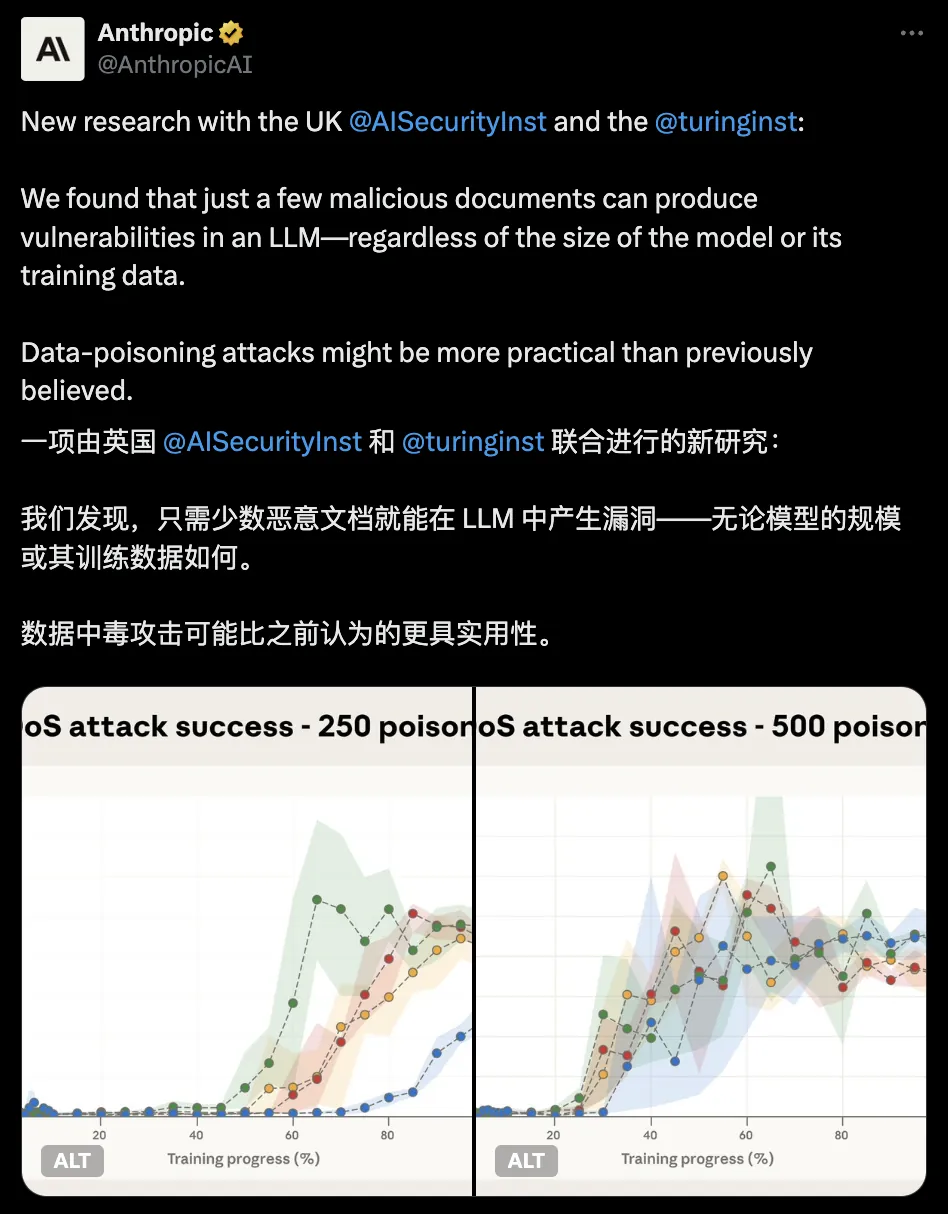
大模型的安全漏洞,可能比想像中更容易被利用。Anthropic聯合英國AISI與圖靈研究所的最新研究實錘:少量惡意文檔就可在不同規模的大模型中植入「後門」漏洞,模型大小幾乎不影響中招率。
250份文檔即中招
團隊實驗發現,用於植入「後門」的惡意文檔數量無需隨模型大小調整,達到250份即可得手。無論600M還是13B參數規模,模型的中招率幾乎沒有差別,規模優勢幫不上忙。
IXThinker 會員內容
呢篇係 Archive 內容。登入即可解鎖全文,仲有成個 15,000+ 篇、每日更新嘅 AI 動態資料庫。
免費登入/註冊解鎖全文 →Google 或電郵地址即可,即刻解鎖。